Struts2漏洞血洗互联网 服务器安全如何保证?
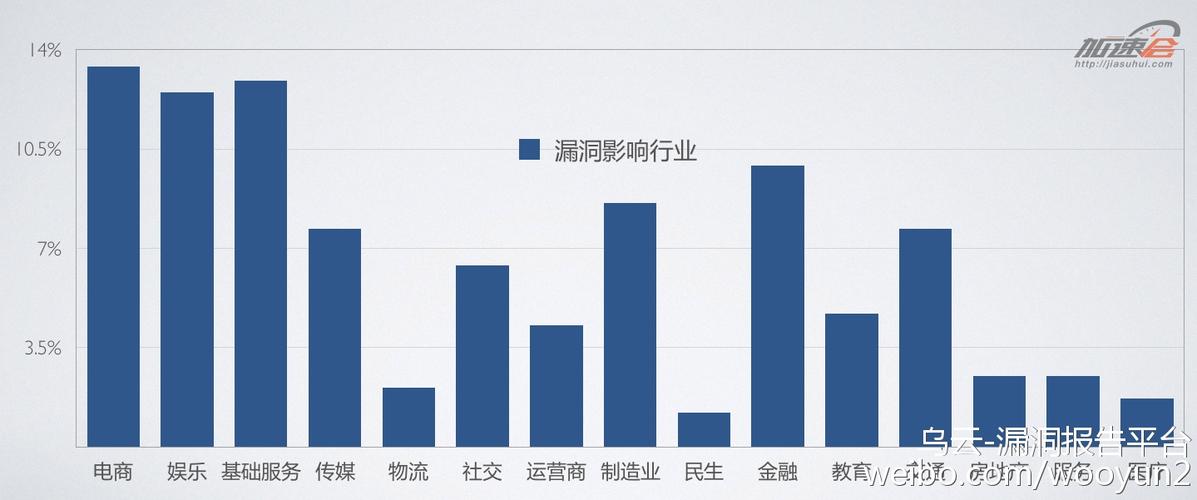
一、事件背景:Struts2漏洞为何频频“血洗”互联网\n\nApache Struts2 是一款基于 MVC 架构的 Java Web 应用框架,曾广泛应用于政府、金融、电信、电商等大型企业级系统。自 2010 年以来,Struts2 接连爆出高危远程代码执行漏洞(如实锤的 S2-045、S2-046、S2-048、S2-052、S2-059、S2-061 等),每一次公开都迅速在全网掀起攻击浪潮——造成数据泄露、服务器被控、勒索加密等严重后果。\n\nStruts2 漏洞的共同特点在于:利用门槛低(往往只需发送一个精心构造的 HTTP 请求)、危害等级高(可直接执行任意系统命令)、影响面广(历史版本存量巨大)。攻击者通过自动化扫描工具大规模撒网,境内外存在大量僵尸网络和 APT 组织专门盯着 Struts2 的“回忆”。一旦服务器 “裸奔”且未及时打补丁,往往会先从默认错误页暴露框架版本,导致分分钟被攻陷。\n\n面对这种级别的安全威胁,单纯的“打补丁”已远远不够。服务器安全必须上升为体系化工程,需要用纵深防御的思路来构建与运营。\n\n例如一个典型可被利用的端点——订单查询因 Apache Struts2 漏洞被注入 OGNL 表达式执行:在收到构造的 Content-Type 头请求时,攻击者能够执行
如若转载,请注明出处:http://www.jingtaiipip.com/product/99.html
更新时间:2026-11-21 13:12:48
产品列表
PRODUCT
----------------